Вирус GrayWare/Win32.Kryptik.BQX
Вы можете написать сейчас и зарегистрироваться позже. Если у вас есть аккаунт, авторизуйтесь, чтобы опубликовать от имени своего аккаунта.
Похожий контент
Добрый день.
Обнаружена активная угроза, которую не удаётся убрать никак.
Обычно в меню быстрого доступа как на скриншоте, есть запустить задачу и там полная проверка.
Тут такого нет. В задачах если полную проверку запустить, то там требуется плагин, как вот здесь, я писал
плагин скачиваю, устанавливаю, перезапускаю консоль всё равно требует тот же плагин.
Подскажите пожалуйста, что делать
grayware
Grayware — Als Malware [ˈmælwɛə] (Kofferwort aus engl. malicious, „bösartig“ und Software) oder Schadprogramm bezeichnet man Computerprogramme, welche vom Benutzer unerwünschte und ggf. schädliche Funktionen ausführen. Da ein Benutzer im Allgemeinen keine… … Deutsch Wikipedia
grayware — ˈ ̷ ̷ˌ ̷ ̷ noun 1. : ancient gray pottery; especially : a usually undecorated ware of fine gray body and good technique found in Greece called also gray Minyan ware 2. : one coat enameled metalware : graniteware 2 … Useful english dictionary
Malware — Malware, short for malicious software, consists of programming (code, scripts, active content, and other software) designed to disrupt or deny operation, gather information that leads to loss of privacy or exploitation, gain unauthorized access… … Wikipedia
BonziBUDDY — Infobox Software name=BonziBUDDY caption=BonziBUDDY promotional logo previously at BONZI.com developer=BONZI Software operating system=Microsoft Windows license=Custom EULA genre=Software agent website=http://www.bonzi.com/BonziBUDDY, sometimes… … Wikipedia
Japan–Korea disputes — Japanese Korean disputes … Wikipedia
Trend Micro — Infobox Company company name = Trend Micro company company type = Public (TYO: [http://quote.tse.or.jp/tse/quote.cgi?F=listing/EDetail1 MKTN=T QCODE=4704 4704] ) foundation = flagicon|USA California, USA (1988) location = flagicon|JPN Tokyo,… … Wikipedia
ContraVirus — is a Rogue Spyware application that poses as a legitimate anti spyware program.[1] The application uses a false scanner to force computer users to pay for the removal of non existent spyware items. It may also be known as ExpertAntivirus. [2][3]… … Wikipedia
Badware — Als Malware [ˈmælwɛə] (Kofferwort aus engl. malicious, „bösartig“ und Software) oder Schadprogramm bezeichnet man Computerprogramme, welche vom Benutzer unerwünschte und ggf. schädliche Funktionen ausführen. Da ein Benutzer im Allgemeinen keine… … Deutsch Wikipedia
Malware — Als Malware [ˈmælwɛə] (Kofferwort aus engl. malicious, „bösartig“ und Software) oder Schadprogramm bezeichnet man Computerprogramme, welche vom Benutzer unerwünschte und ggf. schädliche Funktionen ausführen. Da ein Benutzer im Allgemeinen keine… … Deutsch Wikipedia
Schadcode — Als Malware [ˈmælwɛə] (Kofferwort aus engl. malicious, „bösartig“ und Software) oder Schadprogramm bezeichnet man Computerprogramme, welche vom Benutzer unerwünschte und ggf. schädliche Funktionen ausführen. Da ein Benutzer im Allgemeinen keine… … Deutsch Wikipedia
Schadprogramm — Als Schadprogramm oder Malware [ˈmælwɛə] (Kofferwort aus engl. malicious, „bösartig“ und Software) bezeichnet man Computerprogramme, die entwickelt wurden, um vom Benutzer unerwünschte und ggf. schädliche Funktionen auszuführen. Dieser Begriff… … Deutsch Wikipedia
В файле с обновлениями обнаружен троян, хотя возможно защитник и ошибается
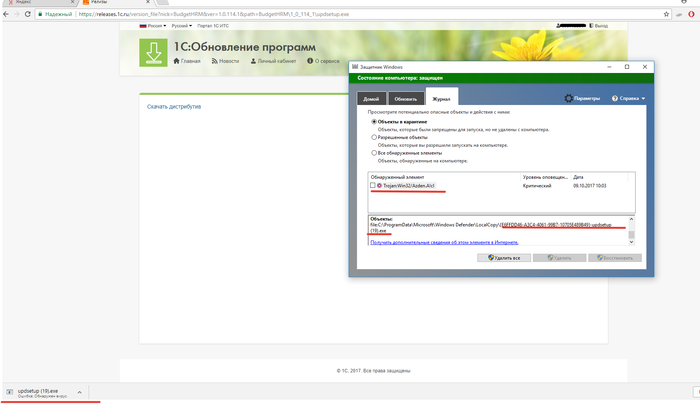
Всем привет! Сегодня решил обновить «Зарплата и кадры бюджетного учреждения, редакция 1.0» на релиз 1.0.114.1,загружаю его с официального сайта, а там тадааам, защитник и браузеры ругаются на троян. Возможно это и ошибка но,будьте осторожны!
1C:Предприятие 8
182 поста 2.7K подписчиков
Правила сообщества
В 1С можно всё. Я проверял.
Скорее всего защитник виндоус ошибается. Я бы на вашем месте отправил эту картинку в 1С обратной связью.
Если кому то интересно, получил ответ от компании 1С:
«Здравствуйте! Файлы чистые. Проблема заключается в том, что некоторые антивирусные программы относят алгоритм саморазархивирующегося файла к вирусу. Но это не так.
Большинство доверительных и общеупотребимых антивирусных программ не находят в файлах вирус.
Вы можете проверить это на сайте www.virustotal.com.
Наши специалисты занимаются вопросом замены алгоритма. К сожалению, сроки замены назвать мы пока не можем.
пользователей 1С:Предприятие 8»
это может быть и не трояном. Просто возможно для установки обновления требуются действия, похожие на троянские — вот антивирус и ругается.
Я в универе тогда тоже вирусы пишу — ибо антивирус на сложные и длинные циклы ругается постоянно как будто вирус)
Мне вот кажется или это какой то странный вброс?
Опытный 1сник даже внимание на такой бы не обратил. Тут автор мало того, что устроил истерику, так ещё и ник взял 1сник.
ммм а забрось ка его на VirusTotal
как по мне лже тревога
ВНИМАНИЕ! Опасный вирус-шифровальщик для 1С
Антивирусная компания «Доктор Веб» сообщила 22 июня 2016 г. о том, что выявлен опасный вирус для 1С:Предприятия – троянец, запускающий шифровальщика-вымогателя.
Троянец распространяется в виде вложения в сообщения электронной почты с темой «У нас сменился БИК банка» и следующим текстом:
К письму прикреплен файл внешней обработки для программы «1С:Предприятие» с именем ПроверкаАктуальностиКлассификатораБанков.epf. Тело этого модуля защищено паролем, поэтому просмотреть его исходный код стандартными средствами невозможно. Если получатель такого письма последует предложенным инструкциям и откроет этот файл в программе «1С:Предприятие», на экране отобразится диалоговое окно.