Как администраторы и хакеры могут использовать приложения для отслеживания трафика
Наблюдение за сетью – это использование программного инструмента, называемого анализатором сети или сетевой сниффер, который отслеживает данные, передаваемые по сетевым соединениям в режиме реального времени. Этот программный инструмент является либо автономной программой, либо аппаратным устройством с соответствующим программным обеспечением.
Что такое сетевой сниффер
Сетевые анализаторы делают моментальные копии данных, передаваемых по сети, без перенаправления или изменения. Некоторые анализаторы работают только с пакетами TCP/IP, но более сложные инструменты работают со многими другими сетевыми протоколами и на более низких уровнях, включая Ethernet.
Несколько лет назад анализаторы были инструментами, которые использовались исключительно профессиональными сетевыми инженерами. В настоящее время такое программное обеспечение доступно бесплатно в сети, они также популярны среди интернет-хакеров и людей, которые интересуются сетевыми технологиями.
Сетевые анализаторы иногда называют сетевыми датчиками, беспроводными анализаторами, анализаторами Ethernet, анализаторами пакетов, анализаторами пакетов или просто инструментами отслеживания.
Как используются анализаторы пакетов
Существует широкий спектр приложений для анализа пакетов данных. Большинство перехватчиков пакетов могут использоваться ненадлежащим образом одним человеком и по законным причинам – другим.
Например, программа, которая захватывает пароли, может использоваться хакером, но тот же инструмент может использоваться сетевым администратором для сбора сетевой статистики, например, доступной полосы пропускания.
Наблюдение за сетью также используется для тестирования брандмауэра или веб-фильтров, а также для устранения неполадок в связке клиент/сервер.
Как работает сетевой сниффинг
Анализатор пакетов, подключенный к любой сети, перехватывает все данные, передаваемые по этой сети.
В локальной сети (LAN) компьютеры обычно обмениваются данными напрямую с другими компьютерами или устройствами в сети. Всё, что связано с этой сетью, подвергается воздействию всего этого трафика. Компьютеры запрограммированы на игнорирование всего сетевого трафика, не предназначенного для этого.
Программное обеспечение для прослушивания сети открывает доступ ко всему трафику, открывая сетевую карту компьютера (NIC) для прослушивания этого трафика. Программное обеспечение считывает эти данные и выполняет их анализ или извлечение данных.
После получения сетевых данных программное обеспечение выполняет следующие действия:
- Содержимое или отдельные пакеты (разделы сетевых данных) записываются.
- Некоторое программное обеспечение записывает только раздел заголовка пакетов данных для экономии места.
- Захваченные данные сети декодируются и форматируются, чтобы пользователь мог просматривать информацию.
- Анализаторы пакетов анализируют ошибки в сетевом взаимодействии, устраняют неполадки сетевых подключений и восстанавливают цельность потоков данных, предназначенных для других компьютеров.
- Некоторое программное обеспечение для поиска в сети извлекает конфиденциальную информацию, такую как пароли, PIN-коды и личную информацию.
Как предотвратить атаки сетевых перехватчиков
Если вы обеспокоены тем, что программное обеспечение для слежения за сетью отслеживает сетевой трафик, исходящий от вашего компьютера, есть способы защитить себя.
Существуют этические причины, по которым кому-то может понадобиться использовать сетевой сниффер, например, когда сетевой администратор отслеживает поток сетевого трафика.
Когда сетевые администраторы обеспокоены злонамеренным использованием этих инструментов в своей сети, они используют анти-снифф-сканирование для защиты от атак сниффера. Это означает, что корпоративные сети обычно безопасны.
Тем не менее, легко получить и использовать сетевой сниффер со злыми намерениями, что делает его незаконное использование в вашем домашнем интернете поводом для беспокойства. Для кого-то может быть легко подключить такое программное обеспечение даже к корпоративной компьютерной сети.
Если вы хотите защитить себя от того, кто шпионит за вашим интернет-трафиком, используйте VPN, который шифрует ваш интернет-трафик.
Инструменты сетевого анализа трафика
Wireshark (ранее известный как Ethereal) широко известен как самый популярный в мире анализатор сети. Это бесплатное приложение с открытым исходным кодом, которое отображает данные трафика с цветовой кодировкой, чтобы указать, какой протокол использовался для его передачи.
В сетях Ethernet его пользовательский интерфейс отображает отдельные кадры в нумерованном списке и выделяется отдельными цветами независимо от того, отправляются ли они по TCP, UDP или другим протоколам.
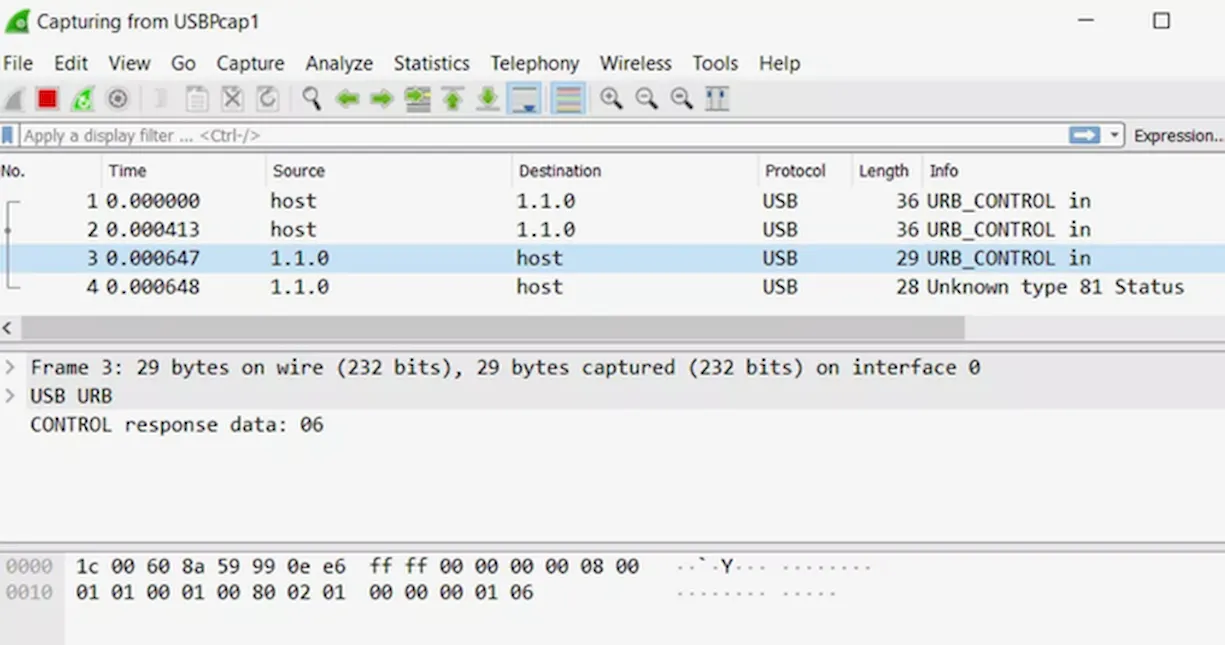
Wireshark также группирует потоки сообщений, отправляемые туда и обратно между источником и пунктом назначения (которые со временем перемешиваются с трафиком из других соединений).
Wireshark поддерживает перехват трафика через кнопочный интерфейс запуска/остановки. Инструмент также содержит параметры фильтрации, которые ограничивают данные, отображаемые и включаемые в записи. Это критическая функция, поскольку большая часть сетевого трафика содержит обычные управляющие сообщения, которые не представляют интереса.
За эти годы было разработано много различных приложений для зондирования. Вот несколько примеров:
-
(инструмент командной строки для Linux и других операционных систем на основе Unix)
Некоторые из этих инструментов сетевого анализа являются бесплатными, в то время как другие чего-то стоят или имеют бесплатную пробную версию. Кроме того, некоторые из этих программ больше не поддерживаются и не обновляются, но всё ещё доступны для скачивания.
Проблемы с сетевыми снифферами
Инструменты сетевого сниффинга предлагают отличный способ узнать, как работают сетевые протоколы. Тем не менее, они также обеспечивают легкий доступ к некоторой частной информации, такой как сетевые пароли. Свяжитесь с владельцами, чтобы получить разрешение, прежде чем использовать анализатор в их сети.
Сетевые зонды только перехватывают данные из сетей, к которым подключен их хост-компьютер. На некоторых соединениях снифферы захватывают только трафик, адресованный этому конкретному сетевому интерфейсу. В любом случае, самое важное, что нужно помнить, это то, что любому, кто хочет использовать сетевой анализатор для слежения за трафиком, будет трудно сделать это, если этот трафик зашифрован.
Зачем нужны мониторинг сети и анализ трафика?
Качество работы современного интернет-провайдера напрямую определяется эффективностью функционирования его IT-сети. В свою очередь, эффективность администрирования сети непосредственно зависит от качества комплексного мониторинга имеющейся в распоряжении компании IT-инфраструктуры в целом, и качества анализа сетевого трафика в частности.
Зачем нужны мониторинг сети и анализ трафика?
Динамичное развитие бизнеса и повышения его конкурентоспособности предполагают планомерные и постоянные инвестиции в расширение клиентской базы и модернизацию оборудования. Что рано или поздно приводит к существенному росту объемов сетевого трафика.
По мере увеличения количества клиентов и устройств в сетях интернет-провайдера неизбежно возрастают также объемы данных, которые необходимо не просто хранить, но и должным образом защищать.
Кроме того, для обеспечения надлежащего уровня производительности оборудования и безопасности данных требуются не только постоянная модернизация оборудования, но и своевременная и грамотная работа по предупреждению и/или устранению разного рода технических сбоев, которые могут быть вызваны:
- неправильной конфигурацией сетевого оборудования;
- «пробками» в каналах передачи данных;
- сбоями в работе программного обеспечения;
- несанкционированным внешним вмешательством.
По данным компании «Айти Глобал«, перечисленные причины относятся к категории наиболее актуальных, и буквально вынуждают интернет-провайдеров и операторов связи применять все более сложные системы контроля и анализа трафика. Такой анализ позволяет оперативно предупреждать технические проблемы еще до их возникновения, в первую очередь за счет:
- точного контроля трафика и реальной пропускной способности сети;
- выявления неполадок в работе оборудования или сбоев ПО, которые приводят к замедлению процессов передачи данных;
- обнаружению попыток стороннего вмешательства.

Контроль сетевого трафика
Сегодня это фактически ключевое условие бесперебойной и эффективной работы IT-инфраструктуры провайдера. Высокоэффективные решения уровня СКАТ DPI заблаговременно обнаруживают потенциально слабые места и предотвращают возможные сбои сети.
Также на основе анализа трафика провайдер может осуществлять точное планирование будущих инвестиции в новые аппаратные и программные системы, которые повысят пропускную способность и эффективность работы сетей.
Программный мониторинг
К сожалению, самым слабым звеном любой IT-системы является не только и не столько её аппаратная, сколько программная компонента.
Сетевой трафик неизбежно замедляет не только устаревшее оборудование, но и старые программы. Система же интеллектуального мониторинга трафика дает возможность получать точные данные о скорости работы отдельных программных компонентов и, следовательно, еще на этапе предварительной проверки сети позволяет быстро выявить и заменить неэффективное ПО.

Credit: АйТи Глобал
Внешние атаки
Сегодня, как известно, практически любая компания может стать объектом кибератаки, например, с целью получения конфиденциальных данных.
Поэтому СКАТ DPI включает модуль Firewall и в отличие от обычных «антивирусов» не просто снижает риск взлома системы, а надежно блокирует любую несанкционированную активность со стороны абонентов, защищает сеть от перегрузок, от вредоносного ПО, обеспечивая таким образом её безопасность и стабильность и повышая качество услуг провайдера.
Мониторинг трафика локальной сети
Необходимость контроля трафика рано или поздно возникает практически в каждой компании. И в этом случае на плечи ответственных специалистов (обычно системных администраторов) ложится задача выбора программных средств, которые помогут мониторить работу сотрудников в сети. Зачем контролировать трафик и как это сделать — рассказывают специалисты «Смарт Офис».
Зачем контролировать трафик?
Можно выделить несколько основных причин, из-за которых требуется контроль сетевого трафика:
- Отсутствие безлимита. Некоторые компании даже сегодня не могут похвастаться безлимитным подключением и вынуждены экономить трафик.
- Забитость каналов связи. Если большое количество сотрудников нецелевым образом используют интернет, скорость доступа может падать, что иногда является проблемой для специалистов, которым требуется хороший канал связи.
- Нецелевые траты рабочего времени. Полное отсутствие контроля за трафиком нередко дает сотрудникам возможность часами серфить интернет-ресурсы и не заниматься своими должностными обязанностями.
- Вероятность попадания в локальную сеть или на компьютеры пользователей вредоносного ПО. Неконтролируемые действия сотрудников в сети нередко приводят к проникновению вирусов и других вредоносных программ на ПК и в локальную сеть предприятия.
Таким образом, мониторинг трафика в локальной сети дает возможность решать множество задач, снизить вероятность появления вредоносного программного обеспечения на компьютерах, а также повысить результативность работы персонала.

Методы сбора данных
Решить задачу контроля трафика на предприятии можно разными средствами. Снимать и анализировать данные можно как прямо на ПК — с помощью маршрутизатора или VPN-сервера, так и на сервере — с помощью стороннего программного обеспечения.
Рассмотрим подробнее наиболее популярные варианты.
Межсетевой экран
Хорошо известен пользователям, как Firewall или брандмауэр. С его помощью можно контролировать и фильтровать поступающий на ПК трафик. Главной задачей при настройке является правильное формулирование правил захвата трафика сервера и пользовательской сети.
Установка соответствующего правила позволяет файрволу активировать передачу пакета данных в системную библиотеку, где с полученной информацией могут работать специальные приложения, осуществляющие учет и управление трафиком.
Для Линукс в качестве брандмауэра используется iptables. Средствами перехвата могут выступать: ulog, netfliter_queue или ipq. Для работы на FreeBSD обычно используют ipfw с правилами divert или tee.
Брандмауэры дают возможность анализировать структуру и содержимое информационных пакетов, которые поступают из внешней сети, а также пропускать или не пропускать пакеты во внутреннюю сеть.
Основные функции Firewall:
- отделение серверов и рабочих станций от внешних каналов связи;
- идентификация всех запросов, которые поступают в сеть;
- проверка полномочий и прав доступа устройств и их пользователей к локальной сети;
- регистрация запросов к сети извне;
- контроль целостности данных внутри локальной сети;
- сокрытие IP-адресов внутренних серверов для защиты от хакеров.
SNMP — это коммуникационный протокол, с помощью которого можно отслеживать управляемые сетевые устройства: маршрутизаторы, серверы, коммутаторы и другое оборудование, подключенное через IP.
Если сетевое устройство поддерживает данный протокол, системный администратор может включить его и настроить на сбор информации, мониторинг подключенных устройств и контроль трафика в локальной сети.
SNMP дает возможность:
- мониторить трафик (как входящий, так и исходящий), который проходит через оборудование;
- выявлять сбои в сетевых устройствах, отслеживать возникающие предупреждения и уведомления об их работе;
- анализировать данные, собранные с разных устройств в течение определенного времени (даже длительного), для выявления слабых мест системы и проблем с производительностью;
- удаленно конфигурировать совместимые устройства;
- получить удаленный доступ с возможностью управления к подключенным через SNMP устройствам.
Отдельного рассмотрения заслуживает ситуация, в которой доступ пользователей к системе осуществляется через установление соединения с сервером удаленного доступа (PPTP, L2TP, IPSEC и т.д.).
В таких условиях устройство доступа маршрутизирует IP-трафик и выступает VPN-сервером, терминирующим логические туннели, внутри которых передается трафик пользователей. Для его учета можно использовать любые доступные средства для глубокого анализа по портам и протоколам, а также дополнительные средства управления VPN-доступом: протокол RADIUS.
Тогда контролем доступа будет заниматься RADIUS-сервер (спецприложение, которое имеет базу допустимых пользователей с уникальными атрибутами.
лиент может передавать серверу не только информацию о процессе авторизации, но также сообщения аккаунтинга, информацию о состоянии активных сессий, счетчики переданных пакетов и байт.
Маршрутизатор
В самой простой ситуации используется маршрутизатор на базе ПК с операционной системой Линукс. Тогда для получения данных о проходящем через сервер трафике можно использовать один из трех способов:
- посредством перехвата пакетов, которые проходят через сетевую карту сервера (библиотека libpcap);
- за счет перехвата пакетов, которые проходят через встроенный брандмауэр;
- посредством использования сторонних средств преобразования пакетной статистики в поток агрегированной информации netflow.
Libpcap
Libpcap — платформонезависимая библиотека с открытым исходным кодом для Линукс (для Windows библиотека называется winpcap).
Для контроля интернет-трафика в локальной сети требуется захват пакетов, которые проходят через сетевую карту. Это можно сделать, когда копия пакета проходит через интерфейс: после прохождения фильтра информация может быть запрошена программой на сервере.
Если системного администратора интересуют только данные из заголовка пакета, длина захватываемой информации может быть ограничена.
К подобным программам относятся, к примеру: tcpdump и Wireshark.

Программы
Пожалуй, самый простой способ мониторинга интернет-трафика в локальной сети — использование специализированных программ. Мы рассмотрим самые функциональные.
CommView
Программа для отслеживания пакетов, позволяющая анализировать информацию по статистике трафика, формировать отчеты с захваченными IP-соединениями и визуализировать их.
ПО поддерживает возможность отслеживания приложений, инициирующих сетевые подключения, и совместимо с более чем 100 разными сетевыми протоколами.
- функциональность;
- совместимость;
- доступ к удаленному мониторингу.
- стоимость;
- относительно сложный интерфейс.
Программа ориентирована в первую очередь на профессиональных системных администраторов.
NetworkTrafficView
Главное назначение — анализ сетевых процессов и получение данных об инициаторе трафика, используемых портах, типе соединения и т.д. Дает возможность применять фильтр для более удобной аналитики.
- портативность;
- доступность;
- качественный захват пакетов.
- отсутствует встроенный файрвол;
- нет возможности анализировать объем трафика.
TMeter
Многофункциональное приложение, способное обрабатывать пакеты вне зависимости от используемого протокола. Может графически отображать полученную информацию, строить детальные отчеты. Благодаря интегрированному файрволу может запрещать подключения для отдельных процессов и контролировать доступ устройств к сети.
- функциональность;
- возможность мониторинга хостов постоянным пингованием;
- наличие фильтра по URL;
- NAT-сервер.
- требует некоторых знаний о работе сетевых протоколов;
- доступна визуализация только в линейные графики.
NetPeeker
Программа для мониторинга подключений, шейпинга скорости и блокировки доступа определенных процессов. Отображает все сетевые активности в виде таблицы, где также отражается информация о текущем объеме трафика для каждого процесса.
- функциональность;
- информативность;
- возможность ограничения скорости.
- низкое качество визуализации.
Total Network Monitor
Программа, созданная специально для проверки качества соединения. Периодически связывается с удаленными серверами и локальными устройствами и проверяет время отклика удаленного компьютера.
- простой интерфейс;
- доступен менеджер сценариев.
- ограниченная функциональность.

Выгоды для директора
Программы для контроля сетевого трафика в локальной сети полезны руководителям. Они позволяют:
- оптимизировать работу сети;
- экономить рабочее время специалистов;
- увеличить производительность труда;
- выяснить, кому из специалистов действительно необходим доступ к сетевым ресурсам;
- исключить нецелевой доступ к сети.
Выгоды для системного администратора
Для сетевого администратора контроль локальной сети полезен, так как позволяет:
- ограничить доступ пользователей к нежелательной информации и определенным ресурсам;
- быстро получать информацию об объеме трафика, чтобы исключить перегрузку сети;
- защитить сеть от несанкционированного доступа, заражения вредоносным программным обеспечением.
Протестируйте наш сервис на выгодных условиях
Специальное предложение на следующих тарифах по промо-коду: DNS-сервис