Исследование андроид-вируса
Всем привет. Недавно мне valdikss рассказал об андроид-вирусе, который может немало навредить пользователю, если он недостаточно внимателен. Мне захотелось узнать его внутренности, т.к. более или менее в последнее время занимаюсь ресерчем андроид приложений, но вирусы никогда еще не исследовал. До его рассмотрения, мне сразу бросилось в глаза название файла — android_update-1.apk. Первым делом делаю то, что делает каждый андроид ресерчер — распаковывает его dex2jar-ом (ну и параллельно можно посмотреть WinRAR-ом список файлов).
dex2jar
Когда я распаковал файл dex2jar-ом у меня получился красивый jar. Я обрадовался и кинулся смотреть его в JD-GUI.
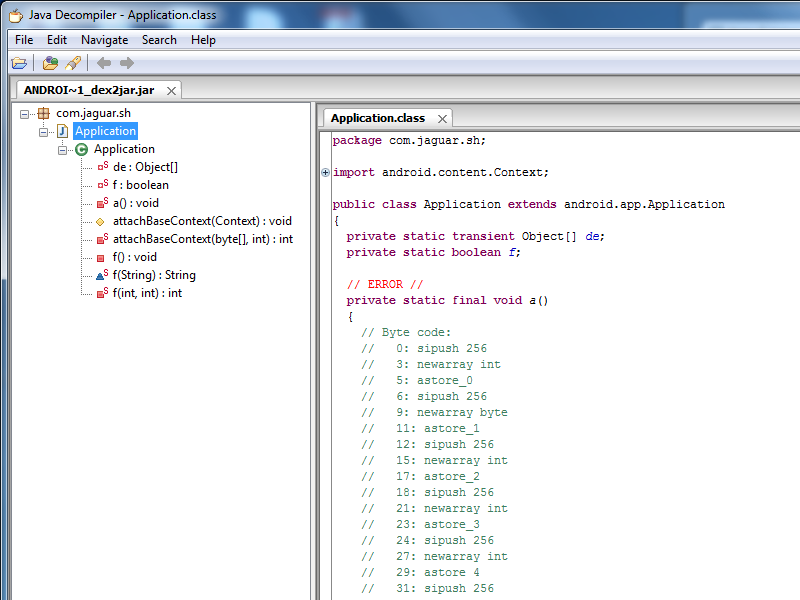
Но, к сожалению, JD-GUI не смог полностью декомпильнуть получившийся файл, зато в самом конце файла были интересные строки.
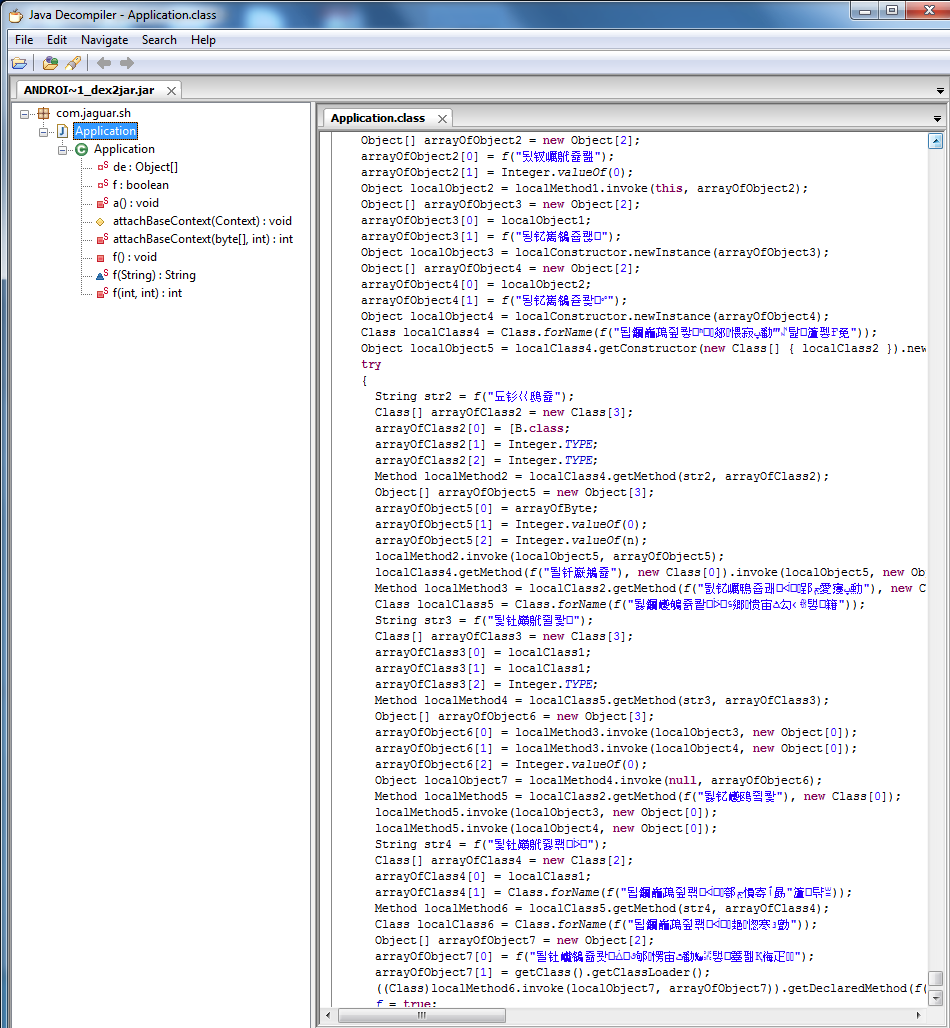
Тут 2 варианта: либо вирус «китайского происхождения», либо ошибка кодировки. Думаю, пока рано делать выводы.
WinRAR
Как известно, APK — формат архивных исполняемых файлов-приложений для Android. Список файлов, которые входят в APK-архив, можно с легкостью просмотреть WinRAR-ом, что я и сделал.
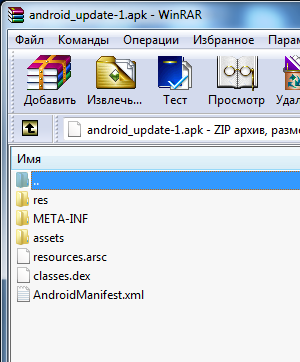
На первый взгляд ничего особенного, но я знаю, что в папке assets разработчики хранят локальные файлы — html страницы, картинки, ну, в общем, локальные ресурсы, которые можно дергать из приложения.
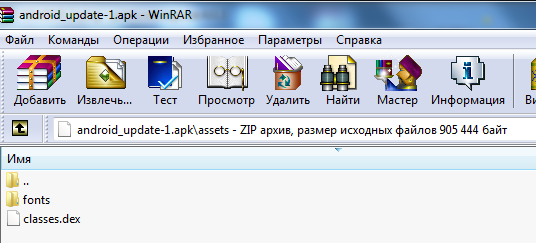
Там я нашел файл classes.dex. Classes.dex — контейнер который, если мы распакуем, получим (если повезет) исходный код приложения под Android. По стандарту, файл classes.dex должен начинаться следующими байтами:
Что в ASCII — dex.035.
Но файл assets\classes.dex начинался так:
Явно зашифровано. Уже начинает проявляться логика работы зловреда. Когда мы скачиваем на смартфон и запускаем apk, он устанавливается, дергает из своих ресурсов файл classes.dex, расшифровывает, (по логике) получает какой то новый аpk, который и выполняет свою основную функцию.
Чтобы полностью понять как все работает, надо посмотреть действие зловреда в динамике. На реальном устройстве запускать — самоубийство. В качестве эмулятора я взял Genymotion, его преимущества как эмулятора описывать не буду, все здесь написано. Также, вместе с Genymotion, я использую Android Studio (в дальнейшем AS) 1.2 (нет слов, чтобы описать его слаженную работу). Когда мы запускаем Android Studio и Genymotion, они связываются с помощью adb. В Android Studio удобно смотреть лог работы приложения, в данном случае зловреда.
Установка apk привела к странной ошибке:
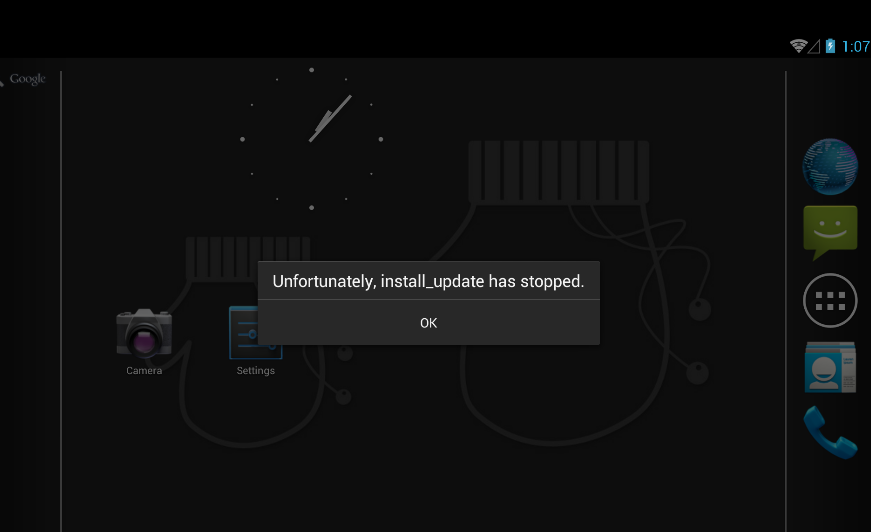
Я подумал: «все, зловред упал, вряд ли он запустится». Нажал на OK. Я частично знал, как он должен работать, так что перешел в Settings -> Security -> Device administrators и увидел, что он как раз заработал так, как надо, прописал уже себя в администраторах, заметите, он меня не спросил: «Ты согласен установить это приложение? Оно будет использовать такие-то права.», ну, как все приложения.
Если мы попытаемся удалить его из администраторов (нажав на checkbox, он отмечен красным), то вылезет окно:

После нажатия на кнопку деактивации нас ждет сюрприз — приложение невозможно удалить.

Окейййй. Посмотрим сетевой трафик, вдруг он что-то куда-то шлет. В эмуляторе, на WiFi соединение, поставим прокси и перезагрузим эмулятор. Так я и думал — есть и сетевая активность
тело в POST-запросе пустое.
Откроем logcat в AS и посмотрим, вдруг это приложение что-то записывает в логах. Нам везет:
Вот что получается — зловред берет из ресурсов файл assets/classes.dex, расшифровывает, записывает в /data/data/com.adobe.jaguar/app_dex/new.apk.
Так. Чтобы теперь узнать, каков его основной фунционал, нам надо поймать файл new.apk. Устанавливаем total commander на андроид и переходим в /data/data/com.adobe.jaguar/app_dex/. Папка оказалось пустой, после запуска new.apk файл удаляется. Возник вопрос: как получить его? Сначала подумывал, не написать ли мне приложение под андроид, которое в цикле следит за папкой /data/data/com.adobe.jaguar/app_dex/ и когда зловред снова создаст этот файл, мое приложение скопирует его, и я наконец узнаю что, оно делает на самом деле. Хорошо, что я в некоторых вопросах ленивый. Немного подумав, решил поэкспериментировать над правами папки /data/data/com.adobe.jaguar/app_dex/, и тут тоже повезло — он создал файл new.apk и упал.
Копируем new.apk из андроид, распаковываем dex2jar-ом и декомпилируем с помощью JD-GUI.
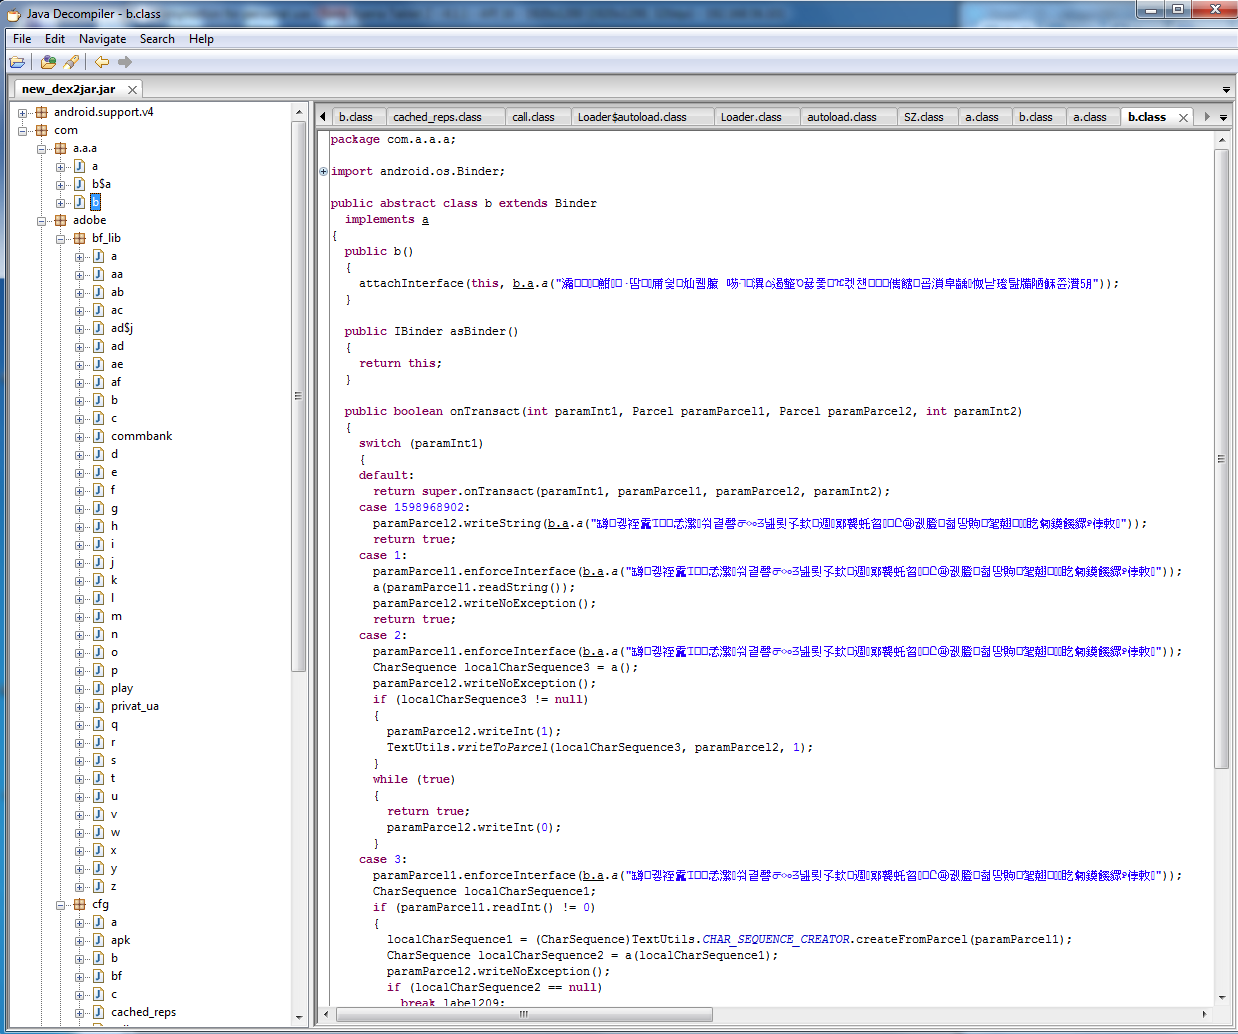
Опять иероглифы… Я решил открыть получившийся файл luyten-ом, мало ли, вдруг JD-GUI не может что-то правильно декомпильнуть.
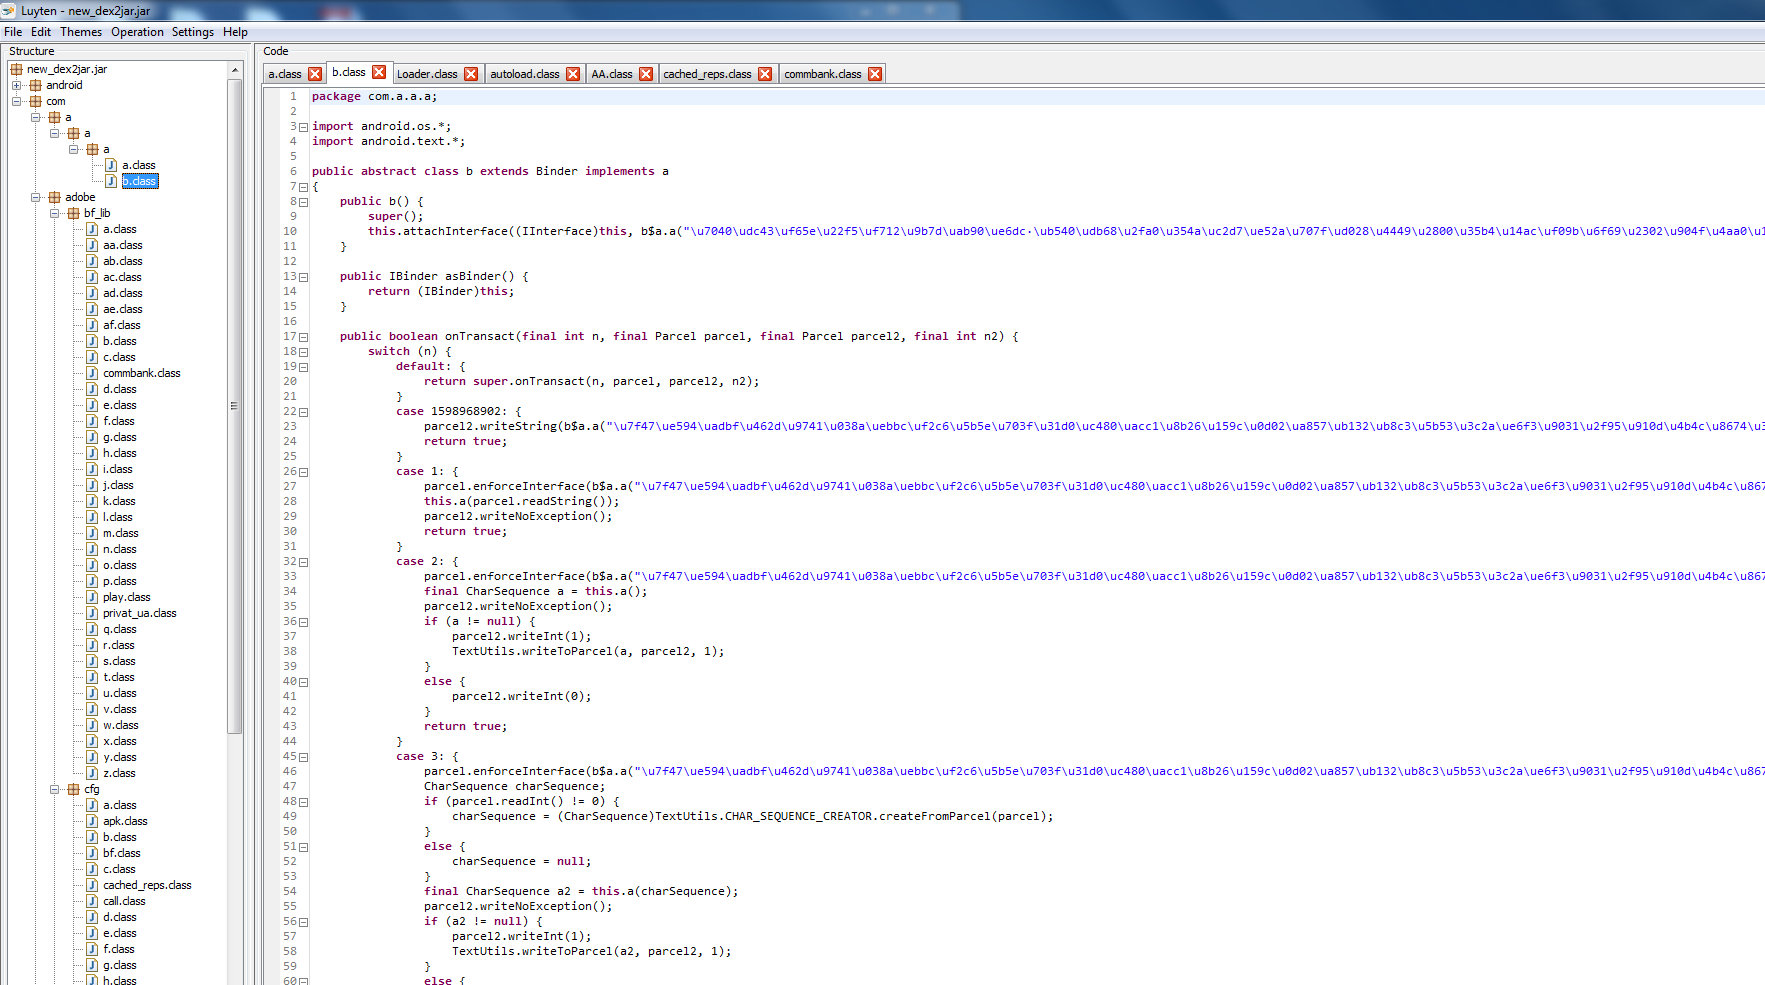 .
Да, я был прав, это не иероглифы, а зашифрованный текст, нашел функцию которая занимается расшифровкой, но из всего apk только этот класс был обфусцирован, luyten тоже упал на нем. Есть еще один декомпилер — DJ Java Decompiler, у него туго с графикой, поэтому я его использую только для просмотра отдельных классов, а не всего проекта. Он, как бы, смог декомпильнуть, но, к сожалению, я не смог понять, как именно идет расшифровка.
Класс который отвечает за расшифровку (буду рад если взгляните на код, с первого взгляда AES, но не факт):
Нам уже из сетевой активности известно, что по сети передаются POST-запросы, так что этот код отправит POST-запрос:
В некоторых участках кода я увидел функции, в именах которых есть слово из 4-х букв — «bank».
Теперь у нас есть полная картина, этот зловред — банковский троян, который маскируется под андроид апдейт для Adobe Flash Player. После установки создает сервисы com.adobe.jaguar:jaguar_bf и com.adobe.jaguar:jaguar_obs. Сканируют файловую систему (в теле new.apk нашел код) на предмет установленных программ банк-клиентов, если находит их, то читает файлы из папки shared_prefs и отправляет злоумышленнику.
Мораль:
1. Не устанавливайте root и банк-клиент на одном устройстве
2. Не доверяйте приложениям, скачанными из сторонних магазинов
12 подозрительных приложений на телефоне, которые могут шпионить за пользователем
Приложения на смартфоне, которые желательно удалить (если вам важна безопасность и анонимность)
Некоторые из обширного списка наиболее популярных приложений для смартфонов, на которые привыкли полагаться, могут представлять некоторую (порой и достаточно серьезную) опасность, превышающую положительные качества программ. Предлагаем ознакомиться со списком таких программ и предоставим слово экспертам в сфере компьютерной безопасности.
Для этого есть приложение… но стоит ли его использовать?
Все мы безусловно любим наши мобильные телефоны и те миллионы способов, которыми они соединяют нас и облегчают нашу жизнь. Но некоторые из тех приложений могут стать тем «трамплином», от которого киберпреступники могут оттолкнуться для кражи вашей личной информации или даже взлома ваших банковских счетов.
Итак, что делать, чтобы минимизировать риски кражи конфиденциальной информации и какие популярные приложения лучше обходить стороной, ведь они могут без вашего ведома похищать ваши данные…
Не загружайте на телефон какие попало приложения: общий совет
«Вы можете избежать массы душевных страданий, если предпримете несколько простых шагов, прежде чем загрузите какое-либо приложение», — предупреждает Калеб Барлоу, бывший вице-президент IBM по безопасности и действующий генеральный директор и президент CynergisTek.
«Приобретайте мобильные приложения только в официальных магазинах», — объясняет он, имея в виду GooglePlay и Apple store.
Купив приложение, советует специалист, обращайте пристальное внимание, какими правами обладает новая программа, причем проверяйте это регулярно.
Если приложение проявляет подозрительную активность, отключите доступ к тем или иным функциям, которые не требуются для правильной его работы.
Также перед покупкой неплохо для начала провести небольшое исследование. Барлоу рекомендует проверить, сколько отзывов у приложения, прежде чем загружать его. В идеале все, что вы добавляете в свой телефон, должно быть проверено тысячами человек.
1. CamScanner
Анна Бера — эксперт по кибербезопасности Safe at Last. Она определила CamScanner, приложение, имитирующее сканер на вашем телефоне, как одно из тех приложений, о которых потребитель должен обеспокоиться в обязательном порядке.
«Эксперты по кибербезопасности обнаружили установленный в приложении вредоносный компонент, который действует как загрузчик троянских программ собирать зараженные файлы», — поясняет она.
«Такие приложения могут серьезно повредить ваш телефон, и их следует немедленно удалять. К счастью, если вы удалите его из телефона, маловероятно, что он будет продолжать причинять вред».
Впрочем, подчеркивает эксперт, существуют и более безопасные альтернативы, которые выполняют те же функции, что и программа CamScanner.
2. Приложения погоды

«Проверьте приложение погоды, — говорит Шейн Шерман, генеральный директор TechLoris. — Существовало несколько различных приложений погоды, в которых были зашиты трояны или другие вредоносные программы».
Обычно создатели таких приложений, уличенных в присутствии вредоносных программ, утверждают, что собранная таким способом информация используется исключительно для точности погодных условий. Также, безусловно, разработчики никогда не признаются, что используют всевозможные троянские программы для данных целей.
«Вместо этого смотрите местный прогноз по ТВ, а если у вас установлено приложение Good Weather, удалите его немедленно, — советует он. — Оно особенно опасно».
3. Facebook
Удивительно, но в список попала и мегапопулярная программа от основателя социальных сетей — Facebook. Эксперт по кибербезопасности Раффи Джафари, соучредитель и креативный директор Caveni Digital Solutions, говорит:
«Если вы ищете приложения, которые нужно удалить для защиты вашей информации, то самым главным виновником здесь является Facebook. Масштаб сбора данных ими ошеломляет, и зачастую он более навязчив, чем у таких компаний, как Google, например. Если вам нужно удалить приложение для защиты ваших данных, это должен быть Facebook».
К сожалению, Джафари говорит, что Facebook «печально известен тем, что собирает данные о вас, даже если вы не пользуетесь их услугами. Но удаление приложений Facebook с вашего телефона — отличный первый шаг к защите вашей конфиденциальности».
Вторым шагом для сохранения конфиденциальности будет отключение отправки местоположения на iPhone…
4. WhatsApp
FUTURE PUBLISHING/GETTY IMAGES
«Это призыв к действию для пользователей, которые могут быть в танке и не подозревать об уязвимостях, обнаруженных ранее в этом году», — говорит Майкл Ковингтон, вице-президент по продуктам компании Wandera, лидера в области мобильной безопасности.
«Уязвимости в WhatsApp — как для iOS, так и для Android — позволяли злоумышленникам атаковать пользователей, просто отправляя специально созданное сообщение на их номер телефона. После успешного использования подсадной утки злоумышленникам будет предоставлен доступ к тем же вещам, к которым имел доступ WhatsApp, включая микрофон, камеру, список контактов и многое другое».
При помощи этой программы, разработанной Facebook (опять они), у злоумышленников появились широчайшие возможности для своих шпионских игр.
«Это была одна из самых распространенных проблем, которые я видел на мобильных устройствах, и мы продолжаем наблюдать устаревшие версии программы на корпоративных устройствах», — говорит Ковингтон.
К счастью, «дырку» легко заткнуть — просто обновите приложение до последней версии.
5. Instagram
Еще одно приложение, которым владеет Facebook и которое, по мнению зарубежных экспертов, нельзя назвать безопасным и осторожно относящимся к конфиденциальным данным, — речь, как вы поняли, про чрезвычайно популярный Инстаграм .
Дэйв Солсбери, директор Центра кибербезопасности и анализа данных Дейтонского университета, говорит, что Instagram «запрашивает несколько разрешений, которые включают, помимо прочего, изменение и чтение контактов и содержимого вашего хранилища, определение местоположения вашего телефона, чтение журнала вызовов и т. д., изменение настроек системы и получение полного доступа к сети».
Что еще более тревожно — обновления могут автоматически добавлять дополнительные возможности, расширяя их на вашем устройстве.

«Люди должны помнить, что в Facebook и во многих других виртуальных местах вы продукт, а не покупатель , — говорит Солсбери. — Информация о вас, о том, что вы делаете, куда вы идете, с кем взаимодействуете и т. д., крайне ценна для рекламодателей и, конечно же, владельцев ресурса».
6. Facebook Messenger
Facebook Messenger — приложение для обмена мгновенными сообщениями и видео, созданное Facebook.
Поскольку Messenger — это отдельное приложение Facebook, Аттила Томашек, эксперт по цифровой конфиденциальности в компании ProPrivacy, считает, что его также важно внести в список.
«Удаление Facebook Messenger — это простая задача, основанная на пугающе слабом подходе компании к защите конфиденциальности пользователей, — говорит Томашек. — Сообщения, которые вы отправляете и получаете с помощью приложения Facebook Messenger, не зашифрованы, а это означает, что все они доступны для просмотра любому сотруднику Facebook с соответствующим уровнем доступа».
«Более того, приложение автоматически сканирует любые ссылки или фотографии, которые вы отправляете, и если какой-либо подозрительный контент будет отмечен алгоритмом, ваши сообщения будут прочитаны модераторами Facebook»*, — добавляет Томашек.
*Скорее всего, речь идет все же о рынке США; неизвестно, премодерируются ли сообщения подобным образом в других странах.
7. Приложения-фонарик

Спорим, вы такого не ожидали?!
«Бесплатные приложения-фонарики часто сопряжены с высоким риском нарушения кибербезопасности», — говорит Гарольд Ли, вице-президент ExpressVPN, компании по обеспечению конфиденциальности и безопасности потребителей.
«Многие из этих приложений бесплатны, но с размещением рекламы, а также они часто запрашивают разрешения, например, такие как доступ к аудиозаписям и контактной информации, для их нормальной работы. Когда пользователи устанавливают эти приложения, они рискуют поделиться своими личными данными с разработчиками приложений, которые монетизируют данные, продавая их рекламодателям».
Ли рекомендует полностью удалять такие приложения. Также он рекомендует обновить пароли для любых учетных записей в социальных сетях или электронной почты, которые вы используете на своем телефоне.
Вы также можете написать в интересующие вас компании и попросить удалить все ваши данные. Согласно законам некоторых стран и штатов, потребители имеют право на удаление всех своих данных.

8. Angry Birds
«Когда Сноуден разоблачил тактику слежки агентства АНБ (Агентство национальной безопасности США), он особо упомянул приложение Angry Birds как приложение, которое АНБ использовало для скачивания личных данных пользователей, — говорит Томашек. —Приложение сливало личные данные, такие как номера телефонов пользователей, журналы вызовов, страну проживания, текущее местоположение и даже семейное положение, и АНБ без всяких опасений забирало их себе».
Томашек говорит, что если на вашем телефоне установлена эта игра, лучшее, что вы можете сделать, — это удалить ее. Но, добавляет он,
«разработчики приложений Angry Birds с тех пор явно исправили уязвимость, которая позволяла утечку информации. Так что если вы поверили разработчикам на слово и просто не можете удержаться от того, чтобы не пострелять птицами из рогатки на экране телефона, то, по крайней мере, обновите приложение до последней версии».
9. Игра: Zombie Mod
Даже если вы одержимы зомби, вы, скорее всего, захотите пропустить игру Zombie Mod после того, как узнаете о ней некоторые секреты.
Ковингтон говорит: «Эта игра пыталась собрать огромный объем личных данных из учетных записей пользователей Google, включая имена пользователей и пароли Gmail, а также пыталась получить прибыль от агрессивной рекламы, которая в некоторых случаях блокировала устройство и вынуждала пользователя выполнить сброс и начать с нуля». Это серьезная проблема.
Кроме того, добавляет Ковингтон, «эта игра затронула более 50 000 пользователей Android и является частью семейства мод-игр, основанных на одной и той же программной основе. Мы рекомендуем пользователям внимательно следить за играми, которые у них стоят на устройствах, и удалять те из них, в которые они не играют активно или которые доставляют неудобства пользователям».
К сожалению, пользователям, которые уже установили игру на свое устройство, может быть не так просто удалить ее, как говорится, в два клика.

«Пользователи должны начать с поиска и удаления оригинального приложения Scary Granny Zombie Mod, — говорит Ковингтон. — И даже более важно, чем удаление приложения, мы рекомендуем любому пользователю, которого обманом заставили установить игру, также изменить пароль своей учетной записи Google».
10. DoorDash (как пример зарубежного популярного приложения, опасного для пользователя)*
*Сервис доставки еды, которым пользуются свыше 18 млн потребителей.
«Весной этого года популярное приложение DoorDash было включено в расследование Washington Post, выявившее тревожный объем личных данных, которые приложение отслеживает и передает третьим лицам, — говорит Томашек. —Расследование показало, что, открывая приложение, вы отправляете свои данные на девять отдельных сторонних трекеров. В эти данные входит такая информация, как ваше имя, адрес электронной почты и физический адрес, а также марка и модель вашего телефона. Кроме того, приложение также использует рекламные трекеры Facebook и Google».
Томашек рекомендует как можно скорее удалить приложение, но это не значит, что, удалив его, вы решите проблему на корню.
«К сожалению, некоторые приложения могут использовать так называемые «удаленные трекеры», которые в основном предупреждают разработчика приложения, что пользователь удалил приложение, — объясняет он. — Хотя приложение больше не сможет отслеживать вас или собирать ваши данные, вы можете заметить, что на вашем телефоне повсюду появляются рекламные объявления о приложении, которое вы удалили, пытаясь побудить вас загрузить его снова».
11. Приложения для детей
ULLSTEIN BILD/GETTY IMAGES
Вам также следует «очень осторожно относиться к детским играм и приложениям, у которых мало отзывов или их нет вообще», — предупреждает Барлоу.
12. Приложения для знакомств
По данным компании Clairo, занимающейся кибербезопасностью, Tinder и Grindr собирают более 50% ваших личных данных (больше только Facebook — 70%). Подумайте об этом: они получают имена, адреса электронной почты, номера телефонов, данные о роде деятельности и даже такую информацию, как владение домашними животными, помимо очевидных данных о местонахождении и возрасте.
В 2020 году в пяти различных приложениях для онлайн-знакомств произошли утечки данных, утечка информации произошла из миллионов профилей, что подвергло пользователей этих приложений риску фишинга, телефонного мошенничества и кражи личных данных.

Вместо итога: все приложения следят за нами, но некоторые нагло влезают в частную жизнь, другие — нет
Да, использование любого приложения сопряжено с определенным риском. Поэтому независимо от приложения Дэйв Солсбери рекомендует пользователям всегда проверять разрешения, отключать службы определения местоположения, когда это возможно (хотя некоторые приложения могут не работать без этого), и отключать геотеги для изображений.
«С местоположением и данными геотегов маркетологи и, возможно, менее солидные люди могут создать довольно приличный профиль того, куда вы пошли и когда. Последствия для конфиденциальности должны быть очевидны», — говорит Солсбери.
Найден секретный способ освободить до 20 Гб памяти в телефоне
Существует несколько способов очистить систему Android от мусора и освободить таким образом память устройства. Это могут быть как встроенные сервисы, так и некоторые сторонние приложения для очистки. Но что делать, если ни один способ вам не помог и телефон все равно сигнализирует о нехватке памяти? В этом случае можно прибегнуть к ручной очистке и освободить таким образом до 20 Гб памяти смартфона.
Удаление папки Telegram
В 2021 году этот кроссплатформенный мессенджер по праву стал самым популярным приложением в мире, обогнав по числу скачиваний даже такого гиганта как Tik-Tok.
Но у Telegram есть одна небольшая проблема – вся просмотренная вами информация сохраняется во внутренней памяти телефона, тем самым засоряя систему.
Если вы являетесь активным пользователем Telegram, рекомендуем периодически очищать содержимое папки с приложением. Для этого достаточно перейти в любой файловый менеджер и полностью удалить папку Telegram. Не стоит переживать, с приложением после удаления ничего не случится. Система при следующем входе автоматически создаст папку Telegram заново.
Многим пользователям, которые делают такую процедуру впервые после установки Telegram, удается очистить таким образом от 1 до 10 Гб памяти. Проверьте и убедитесь сами.
Удаление папки.Thumbnails
Следующий способ – удаление папки, которая содержится в корневом разделе DCIM (или Pictures) системы Android и содержит в себе все мини копии картинок и фотографий, которые встречаются вам при серфинге в интернете и в приложениях. Этот раздел также может занимать очень большой объем данных, если ранее вы еще не проводили подобную очистку.
Папка.Thumbnails довольно хитрая и скрыта от глаз пользователя в каталогах системы. Чтобы ее найти и удалить, необходимо сначала включить отображение скрытых папок в настройках файлового менеджера.
В некоторых случаях системный файловый менеджер также не дает увидеть эту папку. В этом случае можно попробовать установить стороннее приложение, например ES-проводник, а затем перейти в каталог DCIM (Pictures), включить отображение скрытых папок и удалить папку.Thumbnails.
Если вы больше не хотите, чтобы миниатюры засоряли вам память устройства, можно немного перехитрить систему, создав в папке DCIM новый файл с другим расширением, но с тем же названием.Thumbnails.
Система Android устроена таким образом, что никогда не позволит создать два файла с одинаковым названием, поэтому папка.Thumbnails больше не сможет там появиться. Сделать это также можно с помощью ES-проводника.
Нажимаем на три точки в верхнем правом углу приложения → «+Создать» → Файл. Называем файл.Thumbnails (обязательно ставим точку вначале).
Готово! Теперь наш созданный файл не позволит системе Android создать папку.Thumbnails, а значит система больше не будет засоряться лишними миниатюрами.
Удаление папки Data
Еще одна папка, занимающая большое количество памяти в телефоне – папка Data, которая находится внутри каталога Android. Эта папка содержит кэш, а также некоторые настройки и служебную информацию о приложениях. Но каких-либо серьезных системных данных, влияющих на работу системы в целом, она не содержит. Поэтому ее также можно удалить, освободив до 10 Гб памяти.
Удалять ее нужно только в обход корзины, так как сама корзина является вложенной в папку Data, о чем система предупреждает при попытке удалить ее стандартным путем. Поэтому нам потребуется снова воспользоваться сторонним файловым менеджером, который позволит удалить папку Data напрямую, без промежуточных инстанций.
Открываем ES проводник и переходим во внутренний каталог системы. Затем переходим в папку Android→Выделяем папку Data→ Нажимаем Удалить. Убираем галочку с пункта «Перенести в корзину» и нажимаем ОК. Нам удалось очистить таким образом почти 3 Гб внутренней памяти.
Заключение
В далеком 1981 году на пути становления IBM, Билл Гейтс произнес, ставшую сегодня забавным мемом, фразу: «В будущем 640 Кб будет достаточно для каждого». Из-за особенностей первых процессоров, никто не мог и представить, что когда-нибудь в компьютерах, а тем более в мобильных устройствах удастся разместить большее количество памяти, а главное, что кому-то может понадобиться такой объем информации.
Несмотря на то, что сегодня любой смартфон обладает памятью в десятки тысяч раз, превышающий этот объем, нехватка памяти до сих пор остается актуальной проблемой, особенно для бюджетных моделей смартфонов. Мы надеемся, что с помощью нашей инструкции вам удастся очистить ваше устройство и наконец решить данную проблему.